ทุกครั้งที่มีข่าวช่องโหว่ร้ายแรงใน PHP หรือปลั๊กอิน WordPress เจ้าของเว็บมักถามคำถามเดียวกัน เว็บเราปลอดภัยไหม และใครต้องเป็นคนอัปเดต บทความนี้ตอบให้ชัด พร้อมเช็คลิสต์ที่ทำได้ทันที
คำตอบสั้น ๆ คือ เว็บ WordPress ไม่ใช่ของที่ทำเสร็จแล้ววางทิ้งไว้ได้ ต้องมีคนอัปเดตอย่างน้อยเดือนละครั้ง และต้องมีข้อมูลสำรองที่กู้คืนได้จริง
ทำไมเว็บที่ไม่มีใครดูแลถึงเสี่ยง
WordPress เป็นระบบที่เว็บทั่วโลกใช้มากที่สุด ช่องโหว่ที่ถูกเปิดเผยจึงถูกนำไปใช้โจมตีแบบอัตโนมัติกับเว็บจำนวนมากพร้อมกัน ผู้โจมตีไม่ได้เลือกเว็บใหญ่ เขาไล่สแกนหาเว็บที่ยังไม่อัปเดต
เว็บธุรกิจเล็กจึงโดนบ่อยกว่าที่คิด ผลที่ตามมาคือ เว็บถูกฝังลิงก์สแปม ลูกค้าถูกพาไปเว็บอื่น Google ขึ้นคำเตือนว่าเว็บไม่ปลอดภัย หรือเว็บล่มในช่วงที่ลูกค้ากำลังจะจอง
เว็บ WordPress มี 3 ชั้นที่ต้องอัปเดต
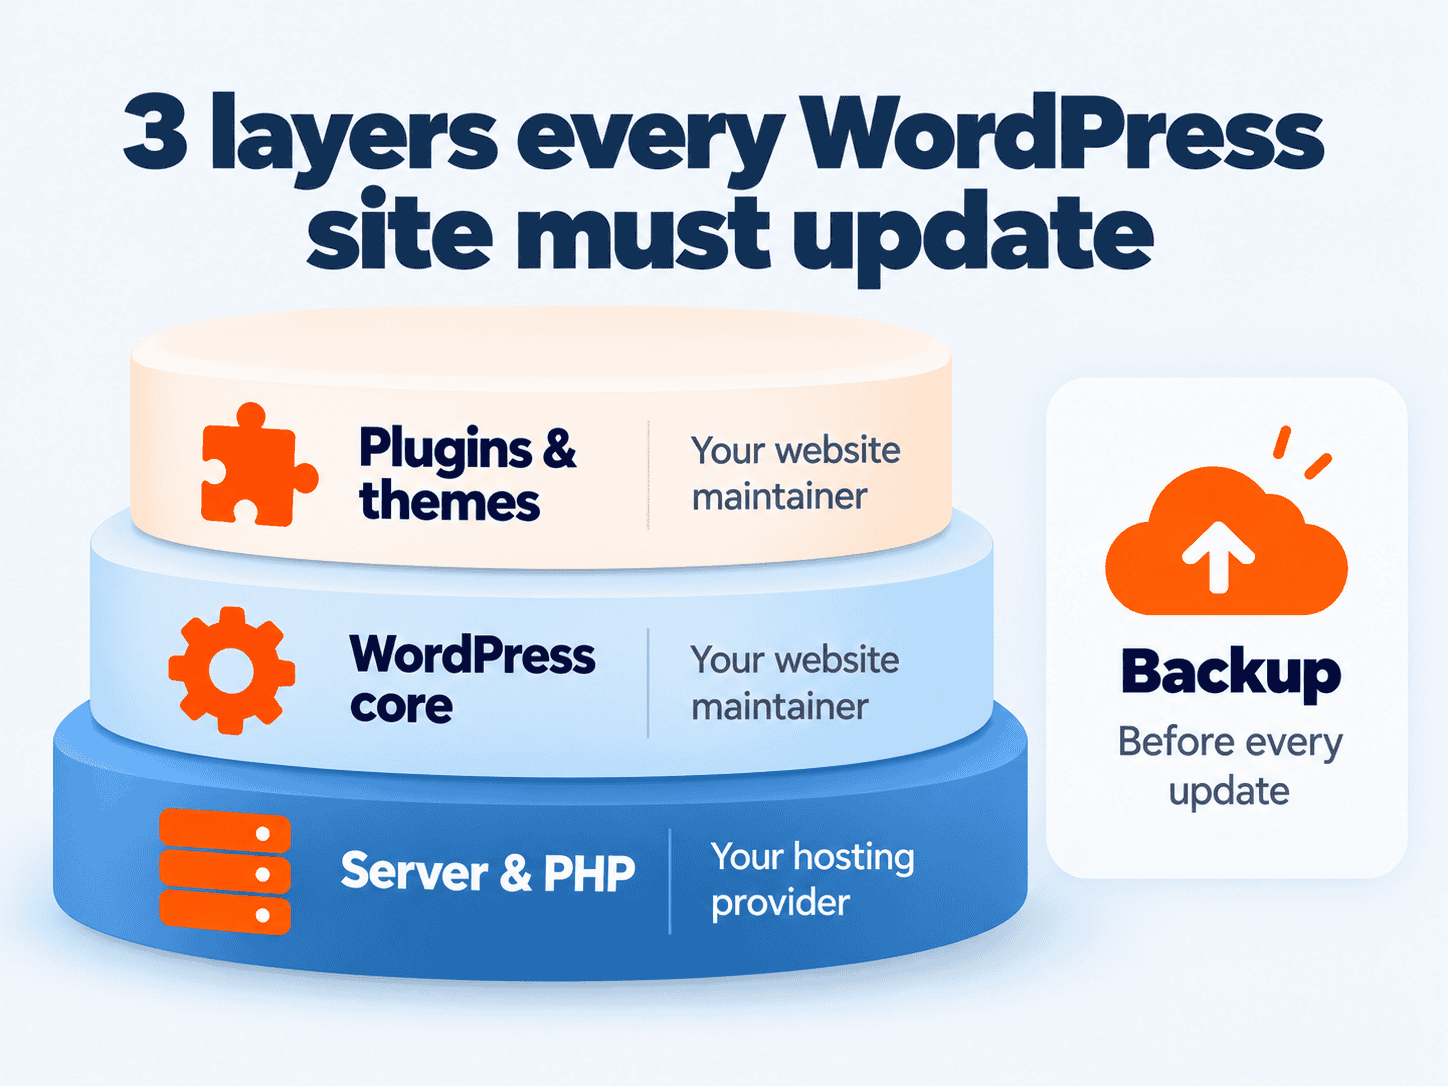
หลายคนคิดว่ากด “อัปเดต WordPress” อย่างเดียวพอ จริง ๆ มี 3 ชั้น และแต่ละชั้นมีคนรับผิดชอบต่างกัน
| ชั้น | คืออะไร | ใครดูแล | ถ้าไม่อัปเดต |
|---|---|---|---|
| 1. เซิร์ฟเวอร์และ PHP | ภาษาและระบบที่ WordPress ทำงานอยู่บนนั้น | ผู้ให้บริการโฮสติ้ง | ช่องโหว่ระดับเซิร์ฟเวอร์ กระทบทุกเว็บบนเครื่องนั้น |
| 2. WordPress core | ตัวระบบจัดการเว็บ | คนดูแลเว็บ | ใช้ฟีเจอร์และแพตช์ความปลอดภัยใหม่ไม่ได้ |
| 3. ปลั๊กอินและธีม | ส่วนเสริม เช่น ฟอร์ม ระบบจอง SEO | คนดูแลเว็บ | จุดที่ช่องโหว่เกิดบ่อยที่สุด |
| + Backup | สำเนาไฟล์และฐานข้อมูล | คนดูแลเว็บ | เว็บพังแล้วกู้คืนไม่ได้ |
ช่องโหว่ใน PHP แก้ที่เซิร์ฟเวอร์ ส่วนช่องโหว่ในปลั๊กอินแก้ที่เว็บ
ข่าวช่องโหว่ใน PHP เป็นเรื่องของชั้นเซิร์ฟเวอร์ ต้องให้ผู้ให้บริการโฮสติ้งอัปเดต ส่วนช่องโหว่ในปลั๊กอินหรือ WordPress เป็นเรื่องที่คนดูแลเว็บต้องจัดการเอง
ช่องโหว่ส่วนใหญ่มาจากไหน
รายงานความปลอดภัยของ Patchstack หลายปีติดต่อกันพบว่า ช่องโหว่ที่ถูกรายงานใน WordPress กว่า 90% อยู่ในปลั๊กอินและธีม ส่วนตัว WordPress เองมีสัดส่วนน้อยมาก
แปลว่าเว็บที่ติดตั้งปลั๊กอินไว้เยอะ หรือมีปลั๊กอินที่ผู้พัฒนาเลิกดูแลแล้ว มีความเสี่ยงสูงกว่า การดูแลเว็บที่ดีจึงไม่ใช่แค่กดอัปเดต แต่รวมถึงการลบปลั๊กอินที่ไม่ใช้ และเปลี่ยนปลั๊กอินที่ไม่มีการอัปเดตมานาน อ่านเพิ่มเรื่อง 5 จุดบอดทางเทคนิคที่ทำให้เว็บพัง
เมื่อมีข่าวช่องโหว่ร้ายแรง ทำอะไรภายใน 24 ชั่วโมง
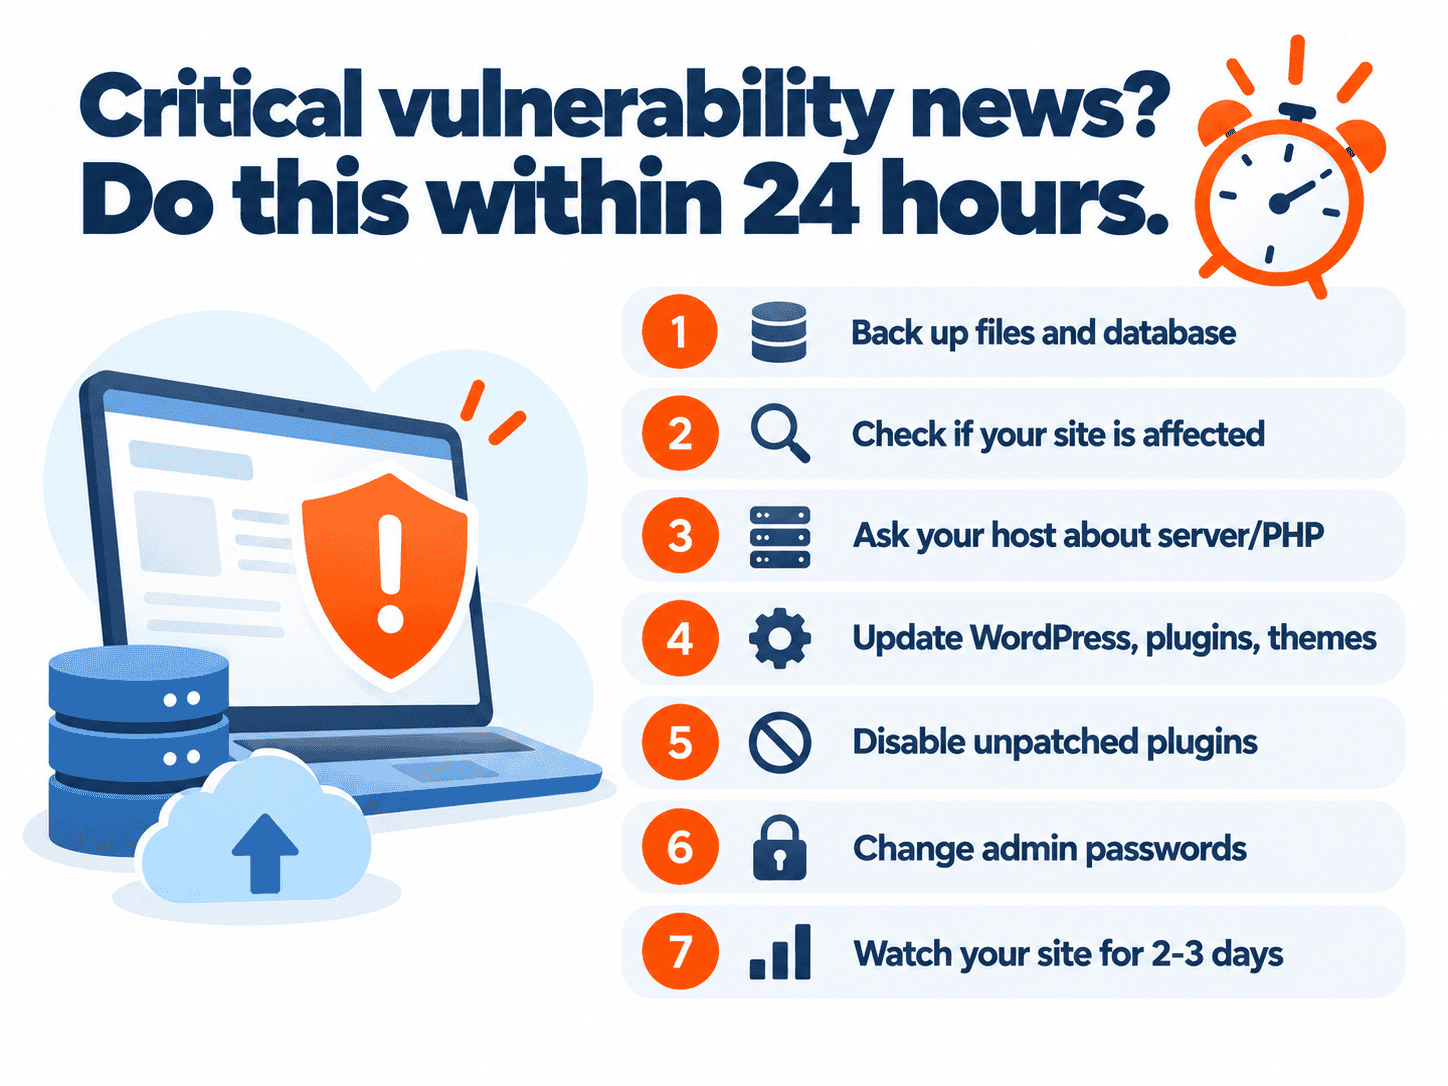
- สำรองข้อมูลก่อน ทั้งไฟล์และฐานข้อมูล เก็บไว้นอกเซิร์ฟเวอร์
- เช็คว่าเว็บใช้สิ่งที่มีช่องโหว่หรือไม่ เช่น เวอร์ชัน PHP หรือชื่อปลั๊กอินในข่าว
- ถามผู้ให้บริการโฮสติ้ง ถ้าเป็นช่องโหว่ระดับ PHP หรือเซิร์ฟเวอร์ ว่าจะอัปเดตเมื่อไหร่ และมีมาตรการชั่วคราวอะไร
- อัปเดต WordPress ปลั๊กอิน และธีม ที่มีแพตช์แล้ว ทดสอบหน้าสำคัญหลังอัปเดต เช่น หน้าแรก ฟอร์มติดต่อ ระบบจอง
- ปิดปลั๊กอินที่มีช่องโหว่แต่ยังไม่มีแพตช์ ชั่วคราว ถ้าไม่กระทบการขาย
- เปลี่ยนรหัสผ่านผู้ดูแล และลบบัญชีผู้ใช้ที่ไม่ใช้แล้ว
- เฝ้าดูเว็บ 2-3 วัน สังเกตหน้าแปลก ลิงก์แปลก หรือคำเตือนใน Search Console
ดูแลเว็บเองได้ไหม
ได้ ถ้ามีเวลาและเข้าใจระบบ แต่เจ้าของธุรกิจส่วนใหญ่มักพลาดเรื่องเดียวกัน คืออัปเดตแล้วเว็บพังโดยไม่มี backup ให้กู้คืน หรือไม่ได้อัปเดตเลยเพราะกลัวพัง
| เรื่อง | ดูแลเอง | จ้างดูแลรายเดือน |
|---|---|---|
| ค่าใช้จ่าย | 0 บาท แต่ใช้เวลาตัวเอง | ค่าบริการรายเดือนหรือรายปี |
| ความสม่ำเสมอ | มักลืมหรือเลื่อนเมื่องานยุ่ง | มีรอบอัปเดตทุกเดือน |
| อัปเดตแล้วเว็บพัง | ต้องแก้เอง ถ้าไม่มี backup อาจกู้ไม่ได้ | มี backup และคนแก้ให้ |
| เหมาะกับ | มีคนในทีมที่เข้าใจ WordPress | เว็บที่ใช้ขายหรือรับจอง และไม่มีทีมเทคนิค |
การดูแลรายเดือนช่วยอะไรได้ และช่วยอะไรไม่ได้
เราเขียนตรง ๆ เพราะไม่มีใครรับประกันได้ว่าเว็บจะไม่โดนโจมตีเลย
ช่วยได้:
- ลดความเสี่ยงอย่างมาก เพราะช่องโหว่ส่วนใหญ่ถูกปิดด้วยการอัปเดตที่สม่ำเสมอ
- มี backup ล่าสุดเสมอ ถ้ามีอะไรผิดพลาดกู้คืนได้เร็ว
- มีคนตรวจว่าเว็บยังทำงานปกติหลังอัปเดต
ช่วยไม่ได้:
- ปัญหาของโฮสติ้ง เซิร์ฟเวอร์ โดเมน และอีเมล ซึ่งเป็นความรับผิดชอบของผู้ให้บริการนั้น ๆ รวมถึงการอัปเดตเวอร์ชัน PHP
- การรับประกันว่าจะไม่ถูกโจมตีเลย และงานกู้หรือทำความสะอาดเว็บหลังถูกโจมตี ซึ่งต้องประเมินเป็นรายกรณี
Deemmi Care ดูแลอะไรให้บ้าง
Deemmi Care คือบริการดูแลและรับประกันเว็บไซต์ของ Deemmi ลูกค้าที่ทำเว็บกับเราได้รับการดูแลฟรี 30 วันหลังส่งมอบงาน และต่อเป็นรายเดือนหรือรายปีได้
| แพ็กเกจ | ราคา | ได้อะไร |
|---|---|---|
| ดูแลเบื้องต้น | ฟรี 30 วัน | ลูกค้าทำเว็บกับ Deemmi ได้อัตโนมัติหลังส่งมอบงาน: แก้ไขข้อผิดพลาด ตรวจการทำงาน ให้คำปรึกษาการใช้ CMS |
| รายเดือน | 1,500 บาท/เดือน | ทุกอย่างในแบบเบื้องต้น + อัปเดต WordPress และปลั๊กอิน + backup รายเดือน + ลงบทความให้ 2 บทความ/เดือน · ไม่มีสัญญาขั้นต่ำ |
| รายปี (คุ้มที่สุด) | 15,000 บาท/ปี | เหมือนรายเดือน จ่ายรายปีประหยัดกว่า |
| รายครั้ง (ไม่ใช่สมาชิก) | เริ่ม 1,500-2,500 บาท | แก้ปัญหาเฉพาะเรื่อง งานไม่เกิน 2 ชั่วโมง |
แพ็กเกจรายเดือนและรายปีรวมเวลาแก้ปัญหาและให้คำปรึกษาสูงสุด 2 ชั่วโมงต่อเดือน (ไม่ทบเดือน) · ไม่ครอบคลุมปัญหาโฮสติ้ง เซิร์ฟเวอร์ โดเมน อีเมล และความเสียหายจากการถูกโจมตี
แจ้งปัญหาได้ทาง LINE OA @deemmi ทีมจะส่งฟอร์มแจ้งปัญหาและตอบแนวทางแก้ไขภายใน 1-2 วันทำการ
สมัคร Deemmi Care หรือปรึกษาทาง LINE · ถ้าเว็บเดิมเก่ามากหรือมีปลั๊กอินที่เลิกพัฒนาไปแล้วหลายตัว อาจคุ้มกว่าที่จะทำเว็บ WordPress ใหม่กับ Deemmi
สรุป
เว็บ WordPress ต้องดูแล 3 ชั้น เซิร์ฟเวอร์และ PHP เป็นหน้าที่ของโฮสติ้ง ส่วน WordPress ปลั๊กอิน ธีม และ backup เป็นหน้าที่ของคนดูแลเว็บ เมื่อมีข่าวช่องโหว่ร้ายแรง ให้สำรองข้อมูลก่อน แล้วค่อยอัปเดต การดูแลรายเดือนไม่ได้ทำให้เว็บปลอดภัย 100% แต่ทำให้ความเสี่ยงต่ำลงมาก และกู้คืนได้เร็วเมื่อมีปัญหา
คำถามที่พบบ่อย
ต้องอัปเดตเว็บ WordPress บ่อยแค่ไหน
อย่างน้อยเดือนละครั้งสำหรับ WordPress ปลั๊กอิน และธีม และทันทีเมื่อมีข่าวช่องโหว่ร้ายแรงในสิ่งที่เว็บใช้อยู่ ก่อนอัปเดตทุกครั้งควรสำรองข้อมูลก่อน
ช่องโหว่ PHP ใครต้องเป็นคนแก้
ผู้ให้บริการโฮสติ้งหรือผู้ดูแลเซิร์ฟเวอร์ เพราะ PHP ติดตั้งอยู่บนเซิร์ฟเวอร์ ไม่ได้อยู่ใน WordPress เจ้าของเว็บควรติดต่อโฮสติ้งเพื่อถามกำหนดอัปเดตและมาตรการชั่วคราว
เว็บเล็ก ๆ จำเป็นต้องจ้างดูแลไหม
ไม่จำเป็นถ้ามีคนในทีมอัปเดตและสำรองข้อมูลได้สม่ำเสมอ แต่ถ้าไม่มีใครทำ การจ้างดูแลรายเดือนคุ้มกว่าค่าแก้เว็บหลังถูกโจมตีหรือเว็บล่มในช่วงขายดี
Deemmi Care ราคาเท่าไหร่
แพ็กเกจรายเดือน 1,500 บาท ไม่มีสัญญาขั้นต่ำ และรายปี 15,000 บาท ทั้งสองแบบรวมอัปเดตระบบและปลั๊กอิน backup รายเดือน แก้ไขข้อผิดพลาด และเวลาให้คำปรึกษาสูงสุด 2 ชั่วโมงต่อเดือน
Deemmi Care ดูแลเว็บที่ไม่ได้ทำกับ Deemmi ได้ไหม
ทักมาทาง LINE ได้ ทีมจะประเมินสภาพเว็บก่อน สำหรับลูกค้าที่ไม่ได้เป็นสมาชิก มีบริการแก้ปัญหารายครั้งเริ่มต้น 1,500-2,500 บาทสำหรับงานไม่เกิน 2 ชั่วโมง
แหล่งอ้างอิง
- Patchstack, State of WordPress Security (รายงานประจำปี)
- WordPress.org, Hardening WordPress และ Updating WordPress (คู่มือทางการ)
- PHP.net, Supported Versions (รอบการสนับสนุนเวอร์ชัน PHP)