Skip to content

เว็บโดนแฮกไม่ได้แปลว่าต้องทำเว็บใหม่ทั้งหมด แต่ต้องทำให้ถูกลำดับ เริ่มจากเก็บหลักฐาน เปลี่ยนรหัสผ่าน แจ้งโฮสต์ แล้วค่อยล้างไฟล์ ปิดช่องโหว่ และขอให้ Google ตรวจใหม่ บทความนี้สรุปอาการที่พบบ่อย ขั้นตอนกู้เว็บ 7 ข้อ สิ่งที่ไม่ควรทำ และวิธีกันไม่ให้โดนซ้ำ
อาการแบบไหนแปลว่าเว็บโดนแฮก
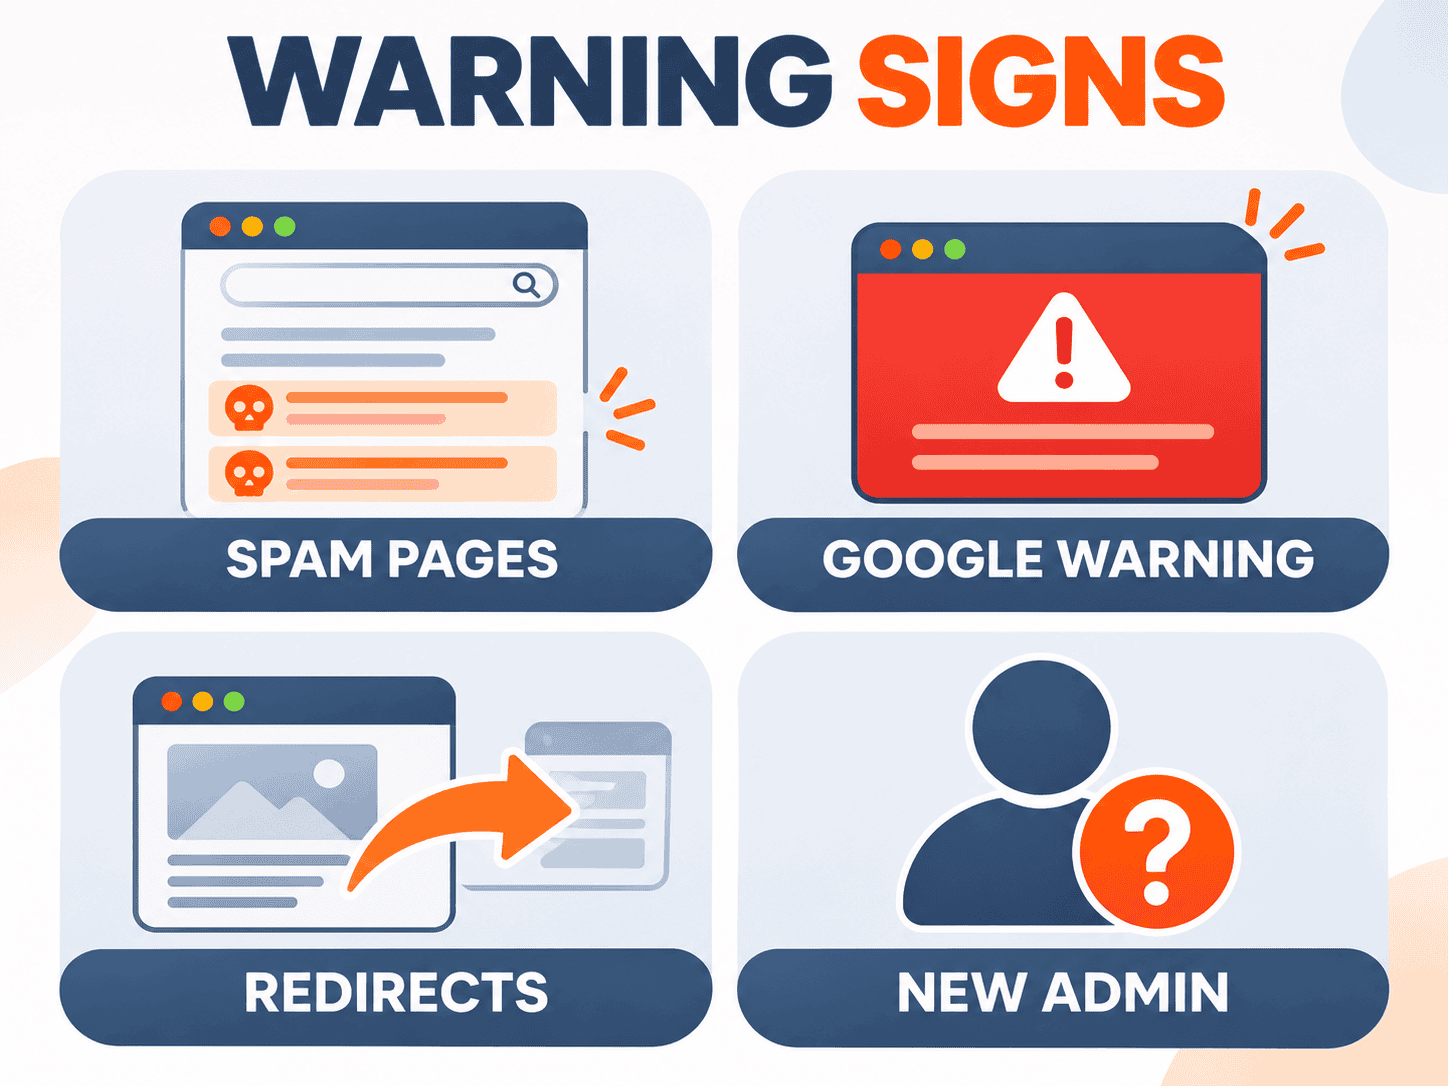
เจ้าของเว็บส่วนใหญ่ไม่ได้รู้ตัวเองว่าเว็บโดนแฮก แต่รู้จากลูกค้าทักมาบอก หรือเห็นยอดเข้าเว็บตกผิดปกติ เพราะแฮกเกอร์ที่ฝังสแปมมักซ่อนให้เจ้าของมองไม่เห็น หน้าแรกอาจดูปกติทุกอย่าง แต่คนที่เข้ามาจาก Google หรือจากมือถือกลับถูกพาไปเว็บอื่น อาการที่พบบ่อยมีดังนี้
| อาการ | วิธีเช็คเร็ว | ความเร่งด่วน |
|---|---|---|
| มีหน้าสล็อต บาคาร่า หรือภาษาแปลกใน Google | ค้น site:ชื่อโดเมน ใน Google | สูง |
| Google ขึ้น "This site may be hacked" หรือเบราว์เซอร์ขึ้นหน้าแดง | ดูรายงาน Security issues ใน Search Console | สูงมาก |
| เข้าจากมือถือหรือ Google แล้วเด้งไปเว็บอื่น | กดลิงก์เว็บตัวเองจากผลค้นหาบนมือถือ | สูงมาก |
| มีผู้ใช้แอดมินที่ไม่รู้จัก | หลังบ้าน WordPress หน้า Users | สูง |
| อีเมลจากโดเมนเข้าสแปม หรือโฮสต์แจ้งว่าส่งเมลผิดปกติ | ถามโฮสต์เรื่อง log การส่งอีเมล | กลาง |
| เว็บช้าลงมาก หรือโฮสต์ระงับเว็บ | ดูอีเมลแจ้งเตือนจากโฮสต์ | กลาง |
เว็บโดนฝังสล็อต หรือมีหน้าภาษาแปลกใน Google
อาการที่เจอบ่อยที่สุดในเว็บธุรกิจไทยคือหน้าเว็บใหม่หลายร้อยหน้าโผล่ขึ้นใน Google เป็นหน้าสล็อต บาคาร่า ยา หรือภาษาญี่ปุ่นและจีน ทั้งที่เจ้าของไม่เคยสร้าง วิธีเช็คง่ายที่สุดคือพิมพ์ site:ชื่อโดเมนของคุณ ในช่องค้นหา Google แล้วดูว่ามีหน้าที่ไม่รู้จักไหม ลองค้นเพิ่มด้วย site:ชื่อโดเมน สล็อต เพราะสแปมแบบนี้มักไม่แสดงในหลังบ้าน WordPress แต่ซ่อนอยู่ในไฟล์หรือฐานข้อมูล
Google ขึ้นเตือน "This site may be hacked"
ถ้าผลค้นหาของเว็บคุณมีข้อความ “This site may be hacked” หรือเบราว์เซอร์ขึ้นหน้าจอสีแดงเตือนว่าเว็บอันตราย แปลว่า Google ตรวจพบว่ามีคนแก้หน้าเดิมหรือเพิ่มหน้าสแปมเข้ามา คำเตือนนี้จะอยู่จนกว่าเจ้าของเว็บจะล้างเว็บเสร็จและขอให้ Google ตรวจใหม่ ซึ่งระหว่างนี้คนส่วนใหญ่จะไม่กดเข้าเว็บ ยอดติดต่อจึงหายไปเกือบหมด
เว็บโดนแฮก ทำอะไรก่อนใน 24 ชั่วโมงแรก
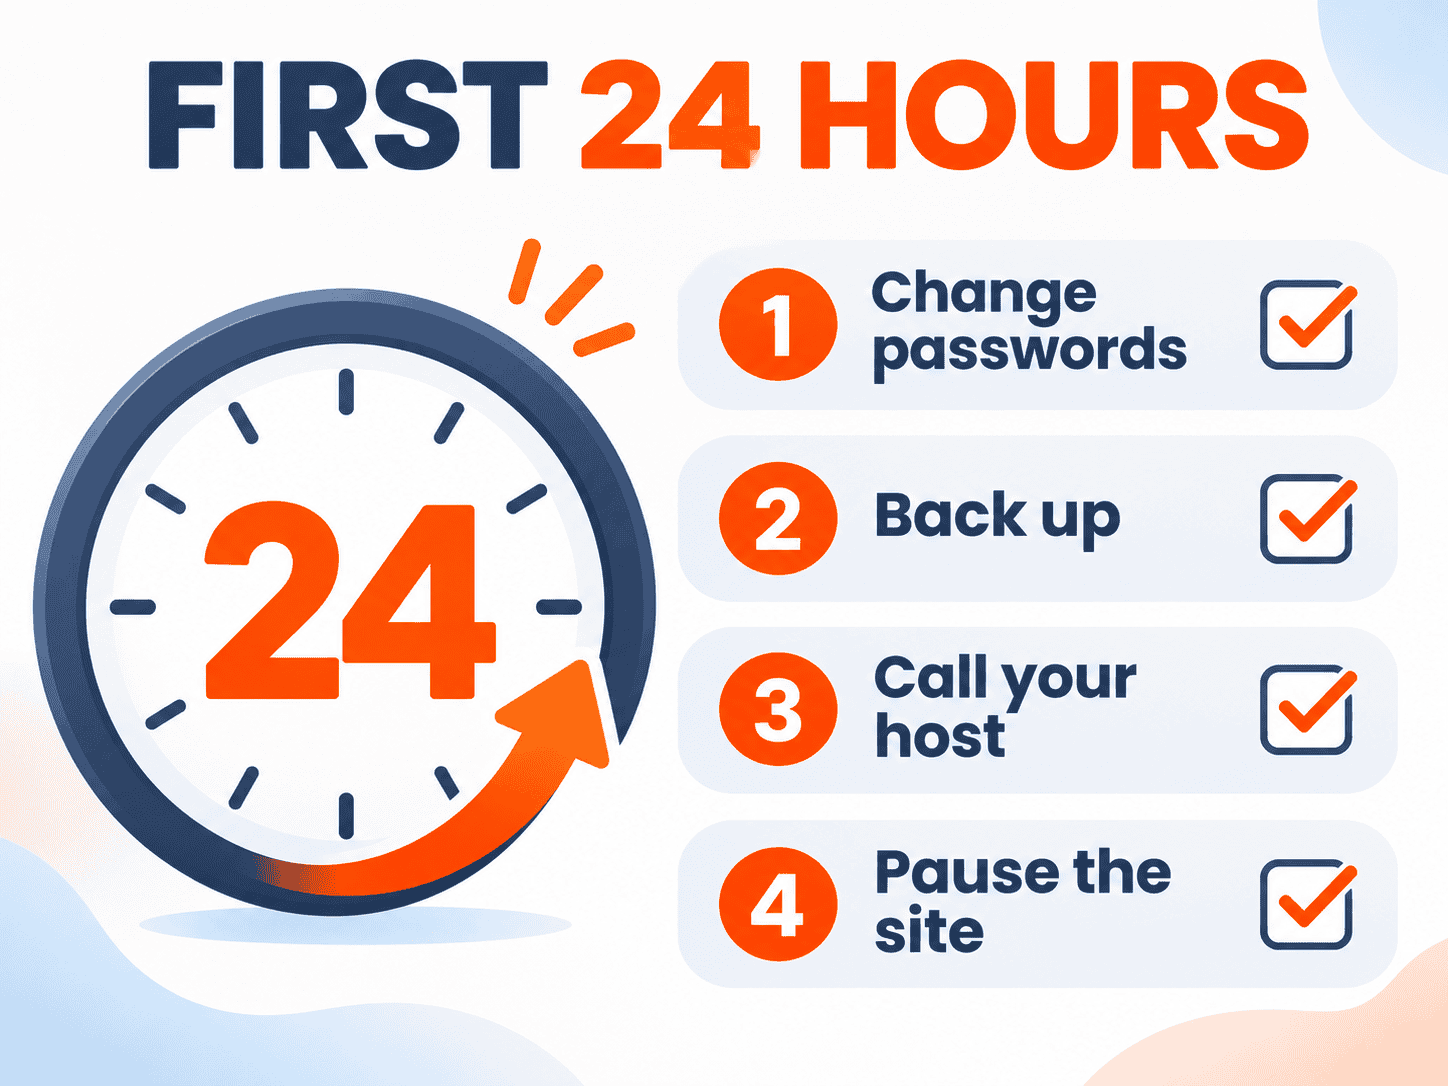
ช่วงแรกสำคัญที่สุด เป้าหมายคือหยุดความเสียหายและเก็บข้อมูลไว้ให้คนกู้เว็บใช้ ยังไม่ต้องรีบลบอะไร ทำตาม 4 ขั้นตอนนี้ก่อน
ขั้นตอนที่ 1 เปลี่ยนรหัสผ่านทุกจุด ได้แก่ บัญชีแอดมิน WordPress ทุกคน บัญชีโฮสติ้งหรือ cPanel บัญชี FTP หรือ SFTP ฐานข้อมูล และอีเมลที่ใช้กู้รหัส เข้าไปดูในหน้า Users ด้วยว่ามีผู้ใช้ระดับ Administrator ที่ไม่รู้จักไหม ถ้ามีให้จดชื่อไว้ก่อน ยังไม่ต้องลบ
ขั้นตอนที่ 2 สำรองเว็บสภาพปัจจุบันเก็บไว้ ทั้งไฟล์และฐานข้อมูล แม้จะมีไฟล์ติดมัลแวร์ปนอยู่ก็ตาม สำเนานี้ใช้หาว่าแฮกเกอร์เข้ามาทางไหนและแก้อะไรไปบ้าง ถ้ายังไม่เคยวางระบบสำรองข้อมูลเว็บ มาก่อน ให้ขอโฮสต์ช่วยทำสำเนาให้ และถามว่ามี backup ย้อนหลังวันไหนบ้าง
ขั้นตอนที่ 3 แจ้งโฮสติ้ง โฮสต์มักเห็นสิ่งที่เจ้าของเว็บไม่เห็น เช่น ไฟล์ที่ถูกแก้ล่าสุด log การเข้าใช้งาน หรือเว็บอื่นในบัญชีเดียวกันที่ติดเชื้อด้วย บางเจ้ามีเครื่องมือสแกนหรือ backup ย้อนหลังให้ฟรี และถ้าโฮสต์ระงับเว็บไปแล้ว ต้องคุยกับโฮสต์ก่อนถึงจะเริ่มกู้ได้
ขั้นตอนที่ 4 ปิดเว็บชั่วคราวถ้าเว็บพาคนไปที่อันตราย ถ้าเว็บ redirect ไปเว็บพนันหรือดาวน์โหลดไฟล์แปลก ให้เปิดโหมดปิดปรับปรุงหรือขอโฮสต์ปิดไว้ก่อน เพื่อไม่ให้ลูกค้าโดนไปด้วย ถ้าเว็บมีระบบชำระเงินหรือเก็บข้อมูลลูกค้า ให้แจ้งผู้ให้บริการชำระเงินด้วย
สิ่งที่ไม่ควรทำตอนเว็บโดนแฮก
- ไม่ลบทั้งเว็บแล้วลงใหม่ทันที ถ้ายังไม่รู้ว่าเข้ามาทางไหน ลงใหม่แล้วใช้ปลั๊กอินหรือรหัสผ่านเดิม ก็โดนซ้ำได้ในไม่กี่วัน
- ไม่กู้ backup แล้วจบ backup อาจติดเชื้อตั้งแต่ก่อนรู้ตัว และช่องโหว่เดิมยังเปิดอยู่
- ไม่พึ่งปลั๊กอินสแกนตัวเดียว ปลั๊กอินสแกนช่วยหาไฟล์ได้ แต่มัลแวร์บางแบบซ่อนในฐานข้อมูลหรือไฟล์นอกโฟลเดอร์ WordPress ที่ปลั๊กอินมองไม่เห็น
- ไม่ขอให้ Google ตรวจใหม่ก่อนล้างเสร็จ ถ้าขอแล้วยังเจอสแปม คำเตือนจะอยู่นานขึ้น
- ไม่ลงปลั๊กอินหรือธีมเถื่อน (nulled) มาแทนของเดิม ของเถื่อนเป็นต้นเหตุเว็บโดนแฮกที่พบบ่อยมาก
วิธีกู้เว็บ WordPress ที่โดนแฮก
หลังหยุดความเสียหายได้แล้ว อีก 3 ขั้นตอนที่เหลือคือการกู้จริง ขั้นตอนนี้ต้องเข้าไฟล์ผ่าน SFTP หรือ File Manager และเข้าฐานข้อมูลได้ ถ้าไม่คุ้นกับสองอย่างนี้ ควรให้คนที่ทำเป็นช่วย เพราะลบผิดไฟล์เดียวเว็บก็ล่มได้
ล้างไฟล์และฐานข้อมูลที่ติดมัลแวร์
ขั้นตอนที่ 5 ลง WordPress core ใหม่จากต้นฉบับ ลงปลั๊กอินและธีมใหม่จากแหล่งทางการ แล้วไล่ดูโฟลเดอร์ uploads ว่ามีไฟล์ .php ที่ไม่ควรอยู่ตรงนั้นไหม ตรวจไฟล์ wp-config.php และ .htaccess ว่ามีโค้ดแปลกหรือ redirect แอบใส่ไว้หรือเปล่า ในฐานข้อมูล ให้ดูผู้ใช้แอดมินที่ไม่รู้จัก โพสต์หรือหน้าสแปม และสคริปต์ที่ฝังในเนื้อหาหรือในตั้งค่าของเว็บ เสร็จแล้วสร้าง security keys (salts) ใหม่ เพื่อให้ทุกคนที่ล็อกอินค้างอยู่หลุดออกจากระบบ รวมถึงแฮกเกอร์ด้วย
ปิดช่องโหว่ที่แฮกเกอร์ใช้เข้ามา
ขั้นตอนที่ 6 การล้างเว็บโดยไม่ปิดทางเข้าเท่ากับทำความสะอาดบ้านแต่ไม่ล็อกประตู ทางเข้าที่พบบ่อยคือปลั๊กอินหรือธีมที่ไม่ได้อัปเดตนาน ปลั๊กอินที่เลิกพัฒนาแล้ว ของเถื่อน รหัสผ่านแอดมินที่เดาง่าย และเวอร์ชัน PHP ที่เก่าเกินไป ให้ลบปลั๊กอินที่ไม่ใช้ อัปเดตทุกอย่างให้เป็นเวอร์ชันล่าสุด เปิดการยืนยันตัวตน 2 ขั้น (2FA) ให้แอดมิน และเหลือบัญชี Administrator เท่าที่จำเป็น
ขอให้ Google ตรวจใหม่ใน Search Console
ขั้นตอนที่ 7 เมื่อเว็บสะอาดแล้ว เข้า Google Search Console ไปที่รายงาน Security issues (ปัญหาด้านความปลอดภัย) แล้วกด Request a review อธิบายสั้นๆ ว่าลบอะไรไปและปิดช่องโหว่อะไร Google แนะนำให้ขอตรวจเฉพาะตอนแก้เสร็จจริงแล้วเท่านั้น หน้าสแปมที่ลบแล้วควรตอบ 404 หรือ 410 และใช้เครื่องมือ Removals ช่วยเอาหน้าสแปมออกจากผลค้นหาให้เร็วขึ้น ดูขั้นตอนจากฝั่ง Google ได้ที่ คู่มือขอให้ตรวจเว็บที่โดนแฮกใหม่ ถ้ายังไม่เคยยืนยันเว็บใน Search Console ต้องยืนยันก่อน
เว็บโดนแฮกกระทบ SEO ไหม ใช้เวลานานแค่ไหนกว่าจะกลับมา
กระทบ และยิ่งปล่อยนานยิ่งกระทบมาก ระหว่างที่ Google ขึ้นคำเตือน คนกดเข้าเว็บน้อยลงมาก หน้าสแปมยังแย่งพื้นที่ในผลค้นหาและทำให้ Google มองว่าเว็บไม่น่าเชื่อถือ
ตามข้อมูลของ Google การตรวจเว็บที่โดนฝังสแปมอาจใช้เวลาหลายสัปดาห์ เพราะบางครั้งต้องมีคนตรวจด้วยมือ ถ้าผ่าน คำเตือนในผลค้นหาและเบราว์เซอร์ควรหายภายในราว 72 ชั่วโมง ส่วนอันดับจะค่อยๆ กลับมาเมื่อ Google เก็บข้อมูลหน้าที่สะอาดแล้วใหม่ ไม่มีใครรับประกันได้ว่าจะกลับมาที่อันดับเดิมภายในกี่วัน สิ่งที่ทำได้คือล้างให้หมด ปิดช่องโหว่ให้ได้ และขอตรวจครั้งเดียวให้ผ่าน
กันเว็บโดนแฮกซ้ำ ทำอะไรได้บ้าง
- อัปเดตสม่ำเสมอ WordPress ปลั๊กอิน และธีม ควรอัปเดตอย่างน้อยเดือนละครั้ง และทดสอบหลังอัปเดตทุกครั้ง ถ้าทีมไม่มีเวลา ลองดูว่าค่าดูแลเว็บไซต์รายเดือน อยู่ที่เท่าไหร่เทียบกับความเสียหายตอนโดนแฮก
- ใช้ปลั๊กอินและธีมจากแหล่งทางการเท่านั้น และลบตัวที่ไม่ใช้ทิ้ง
- รหัสผ่านยาวและไม่ซ้ำ พร้อม 2FA สำหรับทุกบัญชีที่มีสิทธิ์แอดมิน
- มี backup อัตโนมัติเก็บไว้นอกเซิร์ฟเวอร์ และทดลองกู้คืนจริงอย่างน้อยปีละครั้ง
- เปิด Google Search Console ไว้ Google จะส่งอีเมลแจ้งเมื่อตรวจพบปัญหาความปลอดภัย ทำให้รู้เร็วกว่าลูกค้า
ไม่มีวิธีไหนรับประกันได้ว่าเว็บจะไม่โดนแฮกเลย แต่การดูแลสม่ำเสมอทำให้โอกาสลดลงมาก และถ้าโดนก็กู้ได้เร็ว ถ้าอยากมีคนทำเรื่องนี้ให้ทุกเดือน ดูบริการรับดูแลเว็บไซต์รายเดือน ได้
เมื่อไหร่ควรให้มืออาชีพกู้เว็บ
ถ้าลองตามขั้นตอนแล้วสแปมกลับมาอีก ไม่แน่ใจว่าจะลบไฟล์ไหน เว็บมีร้านค้าหรือระบบจอง หรือเว็บเป็นช่องทางหาลูกค้าหลักที่ปิดนานไม่ได้ การให้คนที่ทำเป็นกู้ให้มักถูกกว่าเสียลูกค้าไปหลายสัปดาห์ บริการรับแก้เว็บไซต์ Deemmi Fix เริ่มจากตรวจและวิเคราะห์เว็บ 2,900 บาท ส่งรายงานภาษาคนพร้อมราคากู้เป็นก้อนภายใน 2 วันทำการ ค่าตรวจหักคืนเต็มจำนวนเมื่อให้เรากู้ต่อภายใน 60 วัน (ราคายังไม่รวม VAT 7%)
เคสกู้เว็บโดนแฮกทั่วไปอยู่ราว 9,000 ถึง 18,000 บาท ส่วนเว็บใหญ่หรือเสียหายหลายจุดประเมินเป็นรายโครงการหลังตรวจ ถ้าเว็บล่มและต้องกลับมาเปิดก่อน มีบริการกู้ฉุกเฉินเริ่มต้น 7,500 บาท สำหรับทำให้เว็บกลับมาเปิดได้ แล้วค่อยตรวจหาสาเหตุต่อ เราไม่รับประกันว่าเว็บจะไม่โดนโจมตีอีก แต่รับประกันงานที่กู้ให้ 14 วัน
สรุป
เว็บโดนแฮกแก้ได้ ถ้าทำตามลำดับ เปลี่ยนรหัสผ่าน สำรองสภาพปัจจุบัน แจ้งโฮสต์ ปิดเว็บถ้าอันตราย จากนั้นล้างไฟล์และฐานข้อมูล ปิดช่องโหว่ แล้วค่อยขอ Google ตรวจใหม่ อย่าข้ามขั้นปิดช่องโหว่ เพราะเป็นเหตุผลอันดับหนึ่งที่เว็บโดนซ้ำ ถ้าไม่อยากเสี่ยงทำเอง ส่งลิงก์เว็บให้ Deemmi Fix ตรวจ ได้ทาง LINE
คำถามที่พบบ่อยเรื่องเว็บโดนแฮก
เว็บโดนแฮกรู้ได้อย่างไร
ค้นใน Google ด้วย site:ชื่อโดเมน ดูว่ามีหน้าที่ไม่รู้จัก เช่น หน้าสล็อตหรือภาษาแปลกไหม ดูว่ามีคำเตือน This site may be hacked หรือเบราว์เซอร์ขึ้นหน้าแดงไหม และดูในหลังบ้านว่ามีผู้ใช้แอดมินที่ไม่รู้จักหรือเปล่า รายงาน Security issues ใน Google Search Console ก็บอกได้ว่า Google ตรวจพบอะไร
เว็บโดนแฮกต้องทำเว็บใหม่ไหม
ส่วนใหญ่ไม่ต้อง ถ้าล้างไฟล์และฐานข้อมูลได้หมดและปิดช่องโหว่ได้ เว็บเดิมใช้ต่อได้ ทำเว็บใหม่จะคุ้มกว่าก็ต่อเมื่อเว็บเก่ามากจนอัปเดตไม่ได้ หรือเสียหายหลายจุดจนค่ากู้ใกล้เคียงค่าทำใหม่
เว็บโดนฝังสล็อตลบเองได้ไหม
ลบหน้าที่เห็นได้ แต่สแปมมักกลับมาถ้ายังไม่เจอไฟล์ต้นตอหรือช่องโหว่ที่ใช้เข้ามา ควรล้างทั้งไฟล์และฐานข้อมูล ลง core ปลั๊กอิน ธีม ใหม่จากแหล่งทางการ เปลี่ยนรหัสผ่านและ salts แล้วค่อยขอ Google ตรวจใหม่
ขอ Google ตรวจเว็บใหม่ใช้เวลานานแค่ไหน
ตามข้อมูลของ Google เว็บที่โดนฝังสแปมอาจใช้เวลาหลายสัปดาห์ ถ้าตรวจผ่าน คำเตือนควรหายภายในราว 72 ชั่วโมง ส่วนอันดับจะค่อยๆ กลับมาหลัง Google เก็บข้อมูลหน้าที่สะอาดแล้ว
ค่ากู้เว็บโดนแฮกประมาณเท่าไหร่
ขึ้นกับขนาดเว็บและความเสียหาย ที่ Deemmi Fix เคสทั่วไปอยู่ราว 9,000 ถึง 18,000 บาท เริ่มจากตรวจ 2,900 บาทซึ่งหักคืนเมื่อกู้ต่อ เว็บใหญ่หรือเสียหายหลายจุดประเมินเป็นรายโครงการ
แหล่งอ้างอิง
- Patchstack, State of WordPress Security (รายงานประจำปี)
- WordPress.org, Hardening WordPress และ Updating WordPress (คู่มือทางการ)
- PHP.net, Supported Versions (รอบการสนับสนุนเวอร์ชัน PHP)